AWS EKS 是什么?2026 年 Kubernetes 托管服务完全入门指南
不少正在推进云原生转型的出海团队、互联网初创公司都遇到过类似痛点:团队花了两三周时间自建 Kubernetes 集群,刚上线一周 master 节点就因为漏洞要紧急升级,赶上大促流量峰值集群调度直接崩了,最后还要专门配 1 到 2 名全职运维人员维护基础集群,大半研发精力都耗在了基础设施维护上。
AWS EKS 到底是什么?2026 年企业级托管 K8s 核心优势
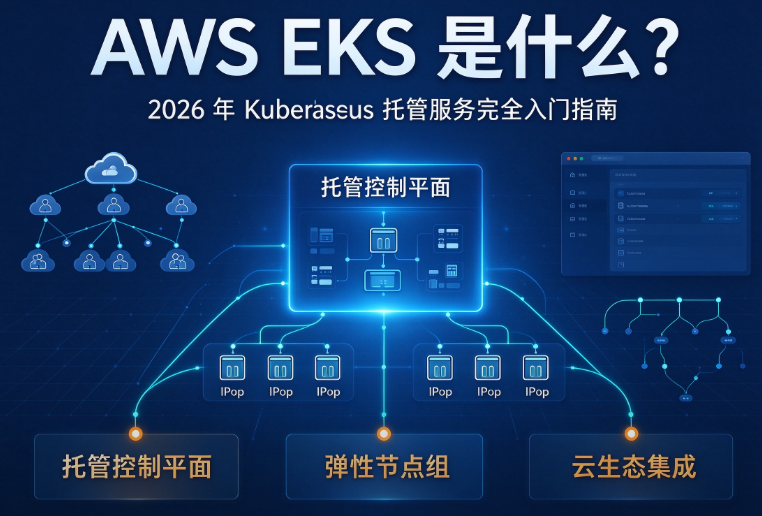
AWS EKS 全称亚马逊弹性 Kubernetes 服务,是亚马逊云科技 2026 年主流迭代的全托管级 K8s 服务,完全兼容原生 Kubernetes 所有 API 接口,不需要用户自行运维控制平面节点。平台会自动把集群的核心控制组件跨三个可用区部署,天生自带多 AZ 容灾能力,还会自动同步官方最新的安全补丁和版本迭代,完全不需要人工干预。
不同于自行搭建的开源 K8s 集群,AWS EKS 可以直接无缝对接亚马逊云生态的所有配套服务,从弹性负载均衡、云盘持久化存储到 IAM 细粒度权限管控、AI 推理算力调度,所有组件不需要额外做适配就能打通,实测能帮团队降低至少70% 的云原生运维工作量。不少跨境电商团队 2026 年大促期间用 EKS 做业务调度,峰值流量进来的时候集群可以在 30 秒内完成上千个 Pod 的扩容,全程不需要运维人员值守,完全避免了以往大促期间服务雪崩的风险。
2026 年 AWS EKS 入门实操避坑指南
很多新手第一次接触 EKS 的时候很容易陷入配置冗余、权限溢出的问题,提前做好规划能少走至少半个月的弯路。
前期集群规划的核心要点
不要一上来就直接生产集群上线,建议先搭建一个小规模的测试集群跑通核心业务链路,再逐步把存量业务迁移过来。节点层面可以根据业务特性选择不同的部署模式,在线业务场景优先选用EC2 自定义节点组,需要按需弹性扩容的突发业务场景直接用Fargate 无服务器节点,完全不需要管理底层服务器配置。网络模式优先选 VPC-CNI 架构,Pod 直接分配 VPC 内网 IP,网络性能比传统网桥模式高 40% 以上,也更方便后续对接全链路监控和安全审计系统。
新手最容易踩的部署误区
很多新手部署完集群就直接对外放开 API 公共访问端口,没有做 IP 白名单限制和最小权限 IAM 配置,很容易遭到恶意脚本扫描攻击。还有不少团队忘了配置集群节点伸缩规则,平时按日常流量配置的节点规格,赶上活动峰值的时候计算资源直接跑满,业务直接出现大面积 5XX 报错。
不少国内开发者首次开通 AWS 服务的时候,还会卡在身份验证环节,要提交复杂的企业实名材料,还必须绑定支持外币的海外信用卡,整个审核流程最长要等 3 个工作日。作为 AWS 核心合作伙伴,ValueCloud 提供的整合接入服务就能完美解决这类问题,全程免实名免绑卡,支持微信支付宝直接付款,最快 10 分钟就能完成账号开通,直接进入控制台配置 EKS 集群,接入效率比传统直营渠道高 80%。
为什么 2026 年更多团队选择托管 K8s 而非自建集群?
从成本维度算一笔很清晰的账,自建一套符合生产级要求的三 master 高可用 K8s 集群,仅控制平面的三台服务器一年的成本就要近万元,还要至少配置一名专职运维人员负责集群升级、故障排查、安全加固,人力成本一年至少十几万起步。
而使用 AWS EKS,平台托管的控制平面不需要额外支付服务器成本,仅按每小时 0.1 美元收取集群管理费用,一年下来集群管理成本不到千元,人力成本支出直接降低 90% 以上。2026 年亚马逊云科技更新的 EKS 定价体系,还新增了集群闲置时段的阶梯折扣,非峰值时段集群管理费用直接减免 50%,整体使用成本比 2024 年下降了 35%。
不需要走繁琐的大客户优惠申请流程,通过官方授权的合规合作渠道就能直接拿到官方折扣价,最高可享低至六折的充值福利,全程所有操作都在 AWS 官方控制台完成,账号所有权、数据权限完全归属用户,安全性和走官方直营渠道完全一致。这类服务的核心价值就是把本地化服务的便利性和海外云服务的原生能力结合起来,让国内开发者不用花额外精力处理跨境支付、资质验证的繁琐流程,直接把全部精力放在业务开发上。
结尾
云原生转型的核心本质从来不是跟风部署 Kubernetes,而是把团队有限的研发人力从低价值的基础设施运维工作中解放出来,聚焦自身核心业务的迭代创新。2026 年的全球数字业务竞争节奏不断加快,能用成熟托管服务解决的问题,完全没必要投入大量人力自行造轮子。如果想要快速完成 AWS EKS 的落地部署,拿到免实名免绑卡的便捷接入服务和专属充值折扣,可以直接咨询 ValueCloud 的专属客服获取一对一的入门指导,快速打通云原生架构的最后一公里。