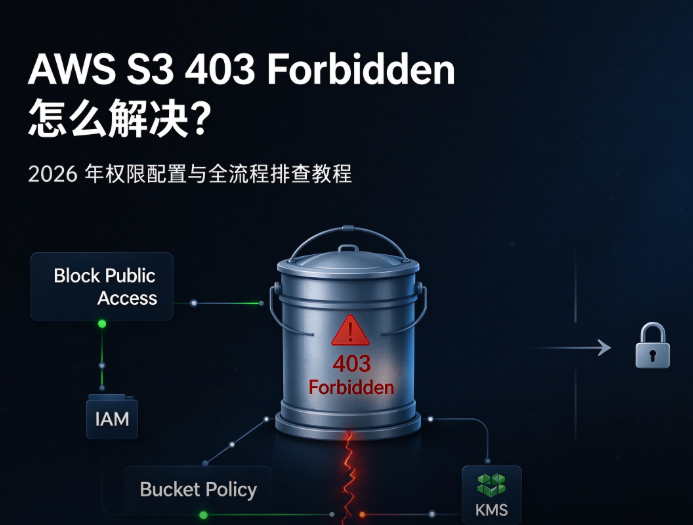
AWS S3 403 Forbidden 怎么解决?2026 年权限配置与全流程排查教程
做跨境电商站点、静态资源托管的开发者几乎都碰到过这类场景,2026 年的某个工作日刚把更新完的前端包上传到 S3 桶,点击域名访问直接弹出 403 Forbidden 报错,反复检查之前的配置明明开了公有读,折腾两三个小时改了七八次权限,页面还是无法正常加载,错过早高峰的流量高峰直接损失几千块的转化。这类报错不是简单加个公有读权限就能解决,很多隐藏的规则坑点很容易被忽略。
AWS S3 403 Forbidden 怎么排查?2026 年最全分步教程
绝大多数 S3 的 403 报错都可以按照从全局到局部的顺序逐层排查,不需要挨个试错就能快速定位根因。
首先排查桶级别的全局访问规则
现在 AWS 从 2023 年之后新开通的 S3 桶默认全部开启「阻止所有公共访问」的开关,很多开发者在配置桶策略的时候,明明已经写入了允许所有用户 GetObject 的规则,但系统层面的公共访问拦截规则优先级更高,直接就把所有外部访问请求拦下来返回 403。还有很多人配置桶策略的时候写错了资源 ARN 的路径,少加了/*后缀,导致策略只对桶本身生效,不对桶内的对象生效,哪怕规则写的再完整也不会生效。排查的时候可以先到 S3 桶的权限设置页,先确认公共访问阻止的开关已经按需调整,再核对桶策略里的资源路径是否完整覆盖到桶内所有对象。
其次校验 IAM 身份调用的权限配置
如果你的 S3 访问不是面向公网用户,而是通过后端服务用 IAM 密钥调用访问,碰到 403 首先要去 IAM 控制台检查对应用户或者角色的权限集,确认有没有授予s3:GetObject、s3:ListBucket这类必要的权限,很多新手配置的时候只给了桶的编辑权限,漏了对象读取权限,自然就会返回 403。如果你的权限规则里加了来源 IP、请求头的条件限制,还要确认当前访问的参数完全符合条件规则,一旦有不匹配的项,系统也会直接返回 403 报错。你可以打开 S3 的访问日志,核对报错请求对应的身份信息和条件字段,很快就能定位到权限配置的疏漏点。
最后确认对象级与加密的附加权限
很多人容易忽略 S3 的对象独立权限配置,如果你之前给单个文件单独设置过私有权限,哪怕整个桶开了公有读,这个单独配置的对象还是会被拦截返回 403。如果你的桶开启了 KMS 服务端加密,除了 S3 本身的读取权限之外,访问者还要拥有对应 KMS 密钥的解密权限,没有配置对应权限的话,哪怕 S3 权限完全正确,请求最后也会被 KMS 服务拦截返回 403。这类隐藏的权限规则很多网上的零散教程都不会提到,很容易让开发者在排查的时候走很多弯路。
很多开发者第一次接触 S3 的时候,光是搞懂上面这些权限逻辑就要花大半天时间,要是走 AWS 直营渠道新注册账号,不仅要提交复杂的资质审核、绑定境外信用卡,后续出了问题连快速对接技术支持的通道都没有。作为 AWS 核心合作伙伴的ValueCloud,走官方授权通道接入的用户,可以直接免实名、免绑定海外信用卡开通服务,还有专属的云架构师提供 1 对 1 的配置指导,碰到这类 S3 权限报错最快十几分钟就能定位根因,不用自己对着英文文档挨个试错。
2026 年配置 S3 访问权限的长期避坑最佳实践
很多人为了图省事,碰到 403 报错之后直接把整个桶的权限开成全公有,没过多久就被爬虫爬走了桶里所有的敏感数据,甚至因为配置不当产生了几万块的超额流量账单。更稳妥的方案是不要直接把 S3 桶暴露在公网,前面搭配CloudFront CDN,通过OAI 专属身份访问 S3 资源,整个桶的权限完全不需要对外开放,只有 CDN 节点可以拉取桶内的资源,既不会出现 403 报错,也能从根源上避免数据泄露的风险。你还可以定期开启 S3 的访问分析功能,自动扫描桶内的异常访问请求和权限配置,提前发现潜在的风险点。现在很多长期使用 S3 做资源托管、数据备份的用户,都会选择靠谱的官方授权渠道采购 AWS 资源,走 ValueCloud 渠道充值开通服务,不仅支持微信支付宝直接付款,还能拿到官方最低六折的折扣价格,不用处理复杂的跨境汇款和汇率换算,长期使用的云资源成本可以降低接近五成。
总的来说,AWS S3 403 Forbidden 的报错从来都不是单一原因导致的,按照桶级别、IAM 身份、对象加密的顺序逐层排查,基本上 90% 以上的问题都可以快速定位解决。与其碰到问题之后临时到处搜零散的教程乱改配置,不如提前建立规范的权限配置流程,搭配正规授权渠道的技术支持和折扣权益,既能避免业务故障停摆的损失,也能最大程度降低云资源的使用成本。如果你现在正碰到 S3 权限报错找不到根因,或者想了解更多 AWS 官方折扣的相关权益,可以直接咨询 ValueCloud 的客服获取专属的解决方案。